Domain betriebswirtschaftliche-kennzahlen.de kaufen?
Wir ziehen mit dem Projekt
betriebswirtschaftliche-kennzahlen.de um.
Sind Sie am Kauf der Domain
betriebswirtschaftliche-kennzahlen.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain betriebswirtschaftliche-kennzahlen.de kaufen?
Was sind die grundlegenden Funktionen und Vorteile eines Intrusion Detection Systems?
Ein Intrusion Detection System (IDS) überwacht den Datenverkehr in einem Netzwerk, um verdächtige Aktivitäten zu erkennen und darauf zu reagieren. Die grundlegenden Funktionen eines IDS umfassen die Erkennung von Angriffen, die Protokollierung von Ereignissen und die Benachrichtigung von Administratoren. Die Vorteile eines IDS sind die frühzeitige Erkennung von Sicherheitsvorfällen, die Verbesserung der Netzwerksicherheit und die Minimierung von Schäden durch Angriffe. **
Was sind die wichtigsten Funktionen eines Intrusion Detection Systems und wie unterscheidet es sich von einem Intrusion Prevention System?
Ein Intrusion Detection System (IDS) überwacht das Netzwerk auf verdächtige Aktivitäten und warnt vor potenziellen Angriffen. Es erkennt Anomalien im Datenverkehr und protokolliert Sicherheitsereignisse für die spätere Analyse. Im Gegensatz dazu blockiert ein Intrusion Prevention System (IPS) aktiv verdächtige Aktivitäten und verhindert potenzielle Angriffe, anstatt nur Alarme zu generieren. **
Ähnliche Suchbegriffe für Intrusion Detection
Top-Angebote
Produkte zum Begriff Intrusion Detection:
-
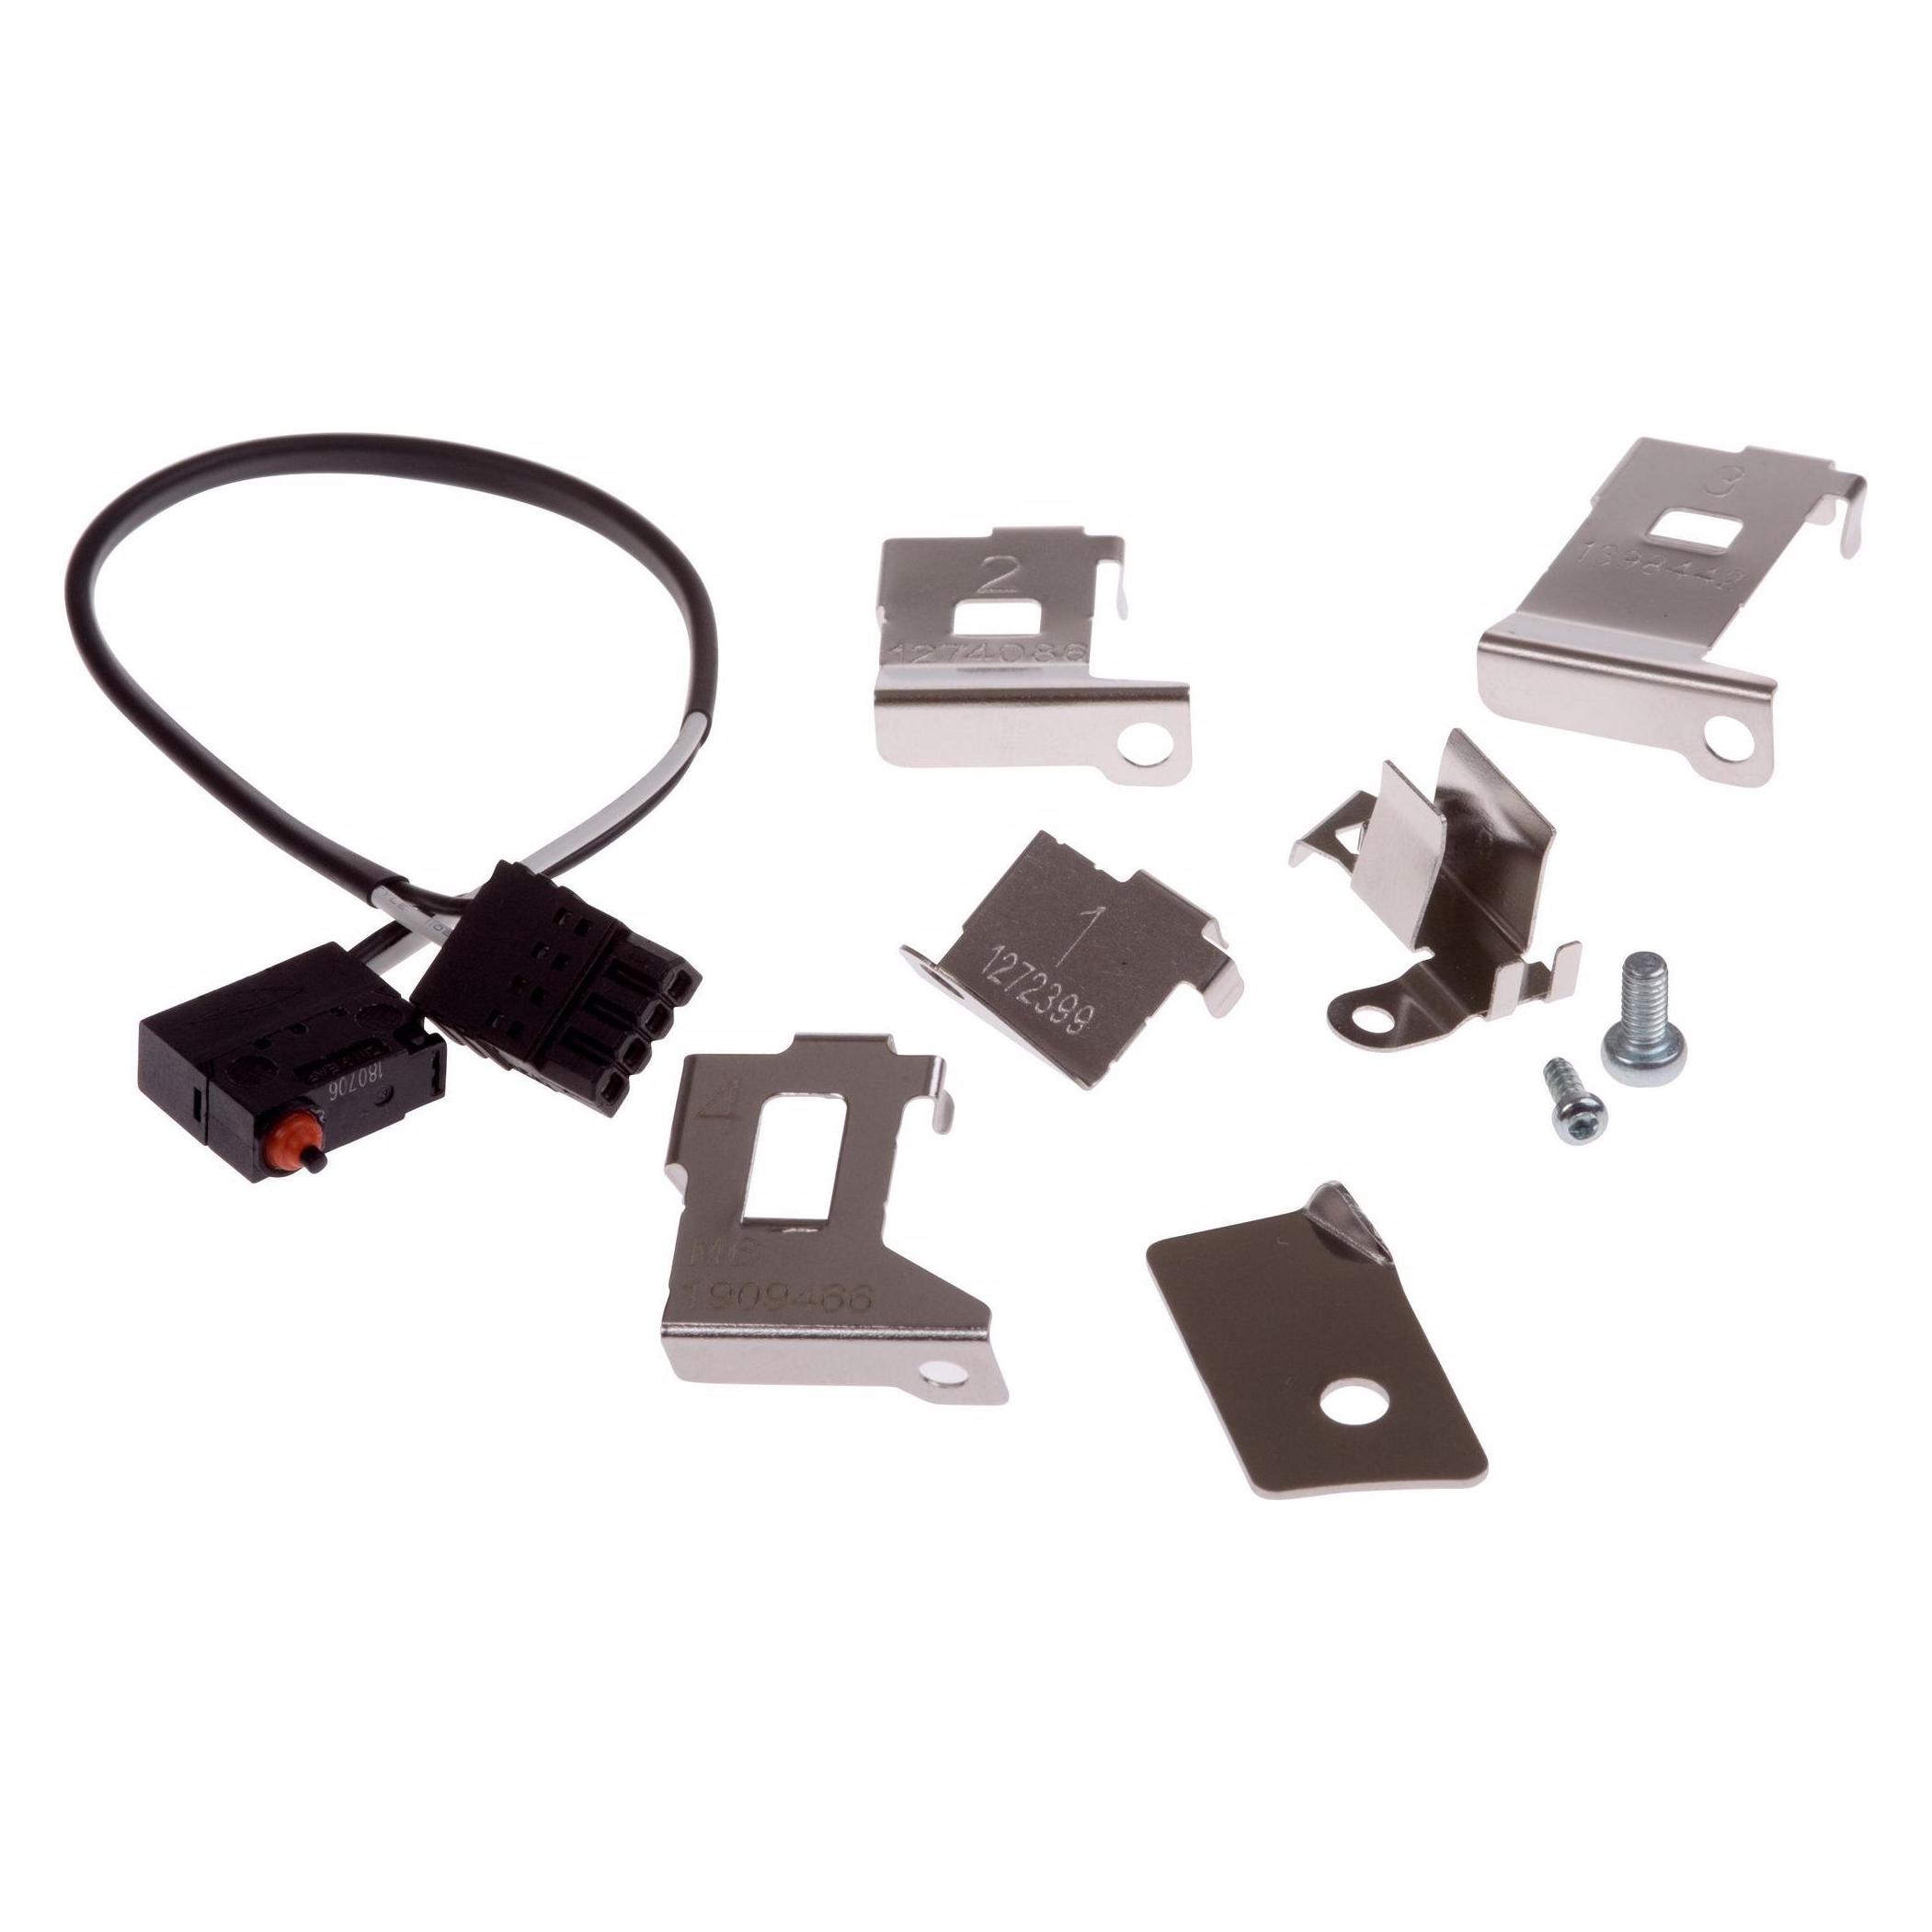
WatchGuard Intrusion Prevention Service 1-yr for M470 (WGM47131)Produktbeschreibung: WatchGuard Intrusion Prevention Service - Abonnement-Lizenz (1 Jahr) - 1 Gerät, Produkttyp: Abonnement-Lizenz - 1 Jahr, Kategorie: Online- & Appliance-basierte Services - Eindringlingserkennung, Anzahl Lizenzen: 1 Gerät, Service und Support: Aktualisierung der Angriffssignaturen1181,79 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was sind die wichtigsten Funktionen und Vorteile eines Intrusion Detection Systems für die Netzwerksicherheit?
Ein Intrusion Detection System überwacht das Netzwerk auf verdächtige Aktivitäten und Angriffe, um Sicherheitsverletzungen frühzeitig zu erkennen. Es hilft dabei, potenzielle Sicherheitslücken zu identifizieren und zu schließen, um die Integrität und Vertraulichkeit der Daten zu gewährleisten. Durch die automatische Erkennung von Angriffen kann ein IDS dazu beitragen, die Reaktionszeit auf Sicherheitsvorfälle zu verkürzen und die Auswirkungen von Angriffen zu minimieren. **
-
Wie können Unternehmen effektivere Intrusion Detection Systeme implementieren, um sich vor Cyberangriffen zu schützen?
Unternehmen können effektivere Intrusion Detection Systeme implementieren, indem sie regelmäßig Updates und Patches installieren, um Schwachstellen zu beheben. Außerdem sollten sie Mitarbeiter regelmäßig schulen, um Phishing-Angriffe zu erkennen und zu vermeiden. Zudem ist es wichtig, eine umfassende Überwachung des Netzwerkverkehrs durchzuführen, um verdächtige Aktivitäten frühzeitig zu erkennen. **
-
Wie können Unternehmen effektivere Intrusion Detection-Systeme implementieren, um sich vor Cyberangriffen zu schützen?
Unternehmen können effektivere Intrusion Detection-Systeme implementieren, indem sie regelmäßig ihre Systeme auf Schwachstellen überprüfen, Sicherheitsrichtlinien implementieren und Mitarbeiter regelmäßig schulen. Zudem sollten sie auf aktuelle Bedrohungen und Angriffsmethoden auf dem Laufenden bleiben, um ihre Systeme entsprechend zu schützen. Die Nutzung von fortschrittlichen Technologien wie künstlicher Intelligenz und maschinellem Lernen kann ebenfalls helfen, Angriffe frühzeitig zu erkennen und abzuwehren. **
-
Was sind die wichtigsten Funktionen und Einsatzmöglichkeiten eines Intrusion Detection Systems in der IT-Sicherheit?
Ein Intrusion Detection System überwacht das Netzwerk auf verdächtige Aktivitäten und Angriffe, um Sicherheitsverletzungen frühzeitig zu erkennen. Es kann sowohl intern als auch extern eingesetzt werden, um Angriffe auf das Netzwerk zu identifizieren und zu blockieren. Durch die kontinuierliche Überwachung und Analyse von Netzwerkdaten trägt ein Intrusion Detection System dazu bei, die IT-Sicherheit zu verbessern und potenzielle Sicherheitslücken zu schließen. **

Wie können Unternehmen effektiv Intrusion Detection-Systeme implementieren, um sich vor potenziellen Cyberangriffen zu schützen?
Unternehmen sollten zunächst ihre Netzwerke und Systeme gründlich analysieren, um potenzielle Schwachstellen zu identifizieren. Anschließend sollten sie geeignete Intrusion Detection-Systeme auswählen und implementieren, um verdächtige Aktivitäten frühzeitig zu erkennen. Regelmäßige Updates und Schulungen der Mitarbeiter sind ebenfalls entscheidend, um die Effektivität der Systeme zu gewährleisten. **
Wie ist die Funktionsweise eines Intrusion Detection Systems und welche Vorteile bietet es in Bezug auf die Sicherheit von Netzwerken? Was sind die besten Methoden zur Implementierung und Konfiguration eines Intrusion Detection Systems in einem Unternehmensnetzwerk?
Ein Intrusion Detection System überwacht den Datenverkehr im Netzwerk auf verdächtige Aktivitäten und Anomalien, um potenzielle Angriffe zu erkennen. Es kann sowohl auf Signaturen als auch auf Verhaltensanalysen basieren, um Bedrohungen zu identifizieren. Die Vorteile eines Intrusion Detection Systems sind die frühzeitige Erkennung von Angriffen, die Verbesserung der Netzwerksicherheit und die schnelle Reaktion auf Sicherheitsvorfälle. Die besten Methoden zur Implementierung und Konfiguration eines Intrusion Detection Systems in einem Unternehmensnetzwerk umfassen die Auswahl des richtigen Systems für die spezifischen Anforderungen des Unternehmens, die regelmäßige Aktualisierung von Signaturen und **
Top-Angebote
Produkte zum Begriff Intrusion Detection:
-
Was sind die grundlegenden Funktionen und Vorteile eines Intrusion Detection Systems?
Ein Intrusion Detection System (IDS) überwacht den Datenverkehr in einem Netzwerk, um verdächtige Aktivitäten zu erkennen und darauf zu reagieren. Die grundlegenden Funktionen eines IDS umfassen die Erkennung von Angriffen, die Protokollierung von Ereignissen und die Benachrichtigung von Administratoren. Die Vorteile eines IDS sind die frühzeitige Erkennung von Sicherheitsvorfällen, die Verbesserung der Netzwerksicherheit und die Minimierung von Schäden durch Angriffe. **
-
Was sind die wichtigsten Funktionen eines Intrusion Detection Systems und wie unterscheidet es sich von einem Intrusion Prevention System?
Ein Intrusion Detection System (IDS) überwacht das Netzwerk auf verdächtige Aktivitäten und warnt vor potenziellen Angriffen. Es erkennt Anomalien im Datenverkehr und protokolliert Sicherheitsereignisse für die spätere Analyse. Im Gegensatz dazu blockiert ein Intrusion Prevention System (IPS) aktiv verdächtige Aktivitäten und verhindert potenzielle Angriffe, anstatt nur Alarme zu generieren. **
-
Was sind die wichtigsten Funktionen und Vorteile eines Intrusion Detection Systems für die Netzwerksicherheit?
Ein Intrusion Detection System überwacht das Netzwerk auf verdächtige Aktivitäten und Angriffe, um Sicherheitsverletzungen frühzeitig zu erkennen. Es hilft dabei, potenzielle Sicherheitslücken zu identifizieren und zu schließen, um die Integrität und Vertraulichkeit der Daten zu gewährleisten. Durch die automatische Erkennung von Angriffen kann ein IDS dazu beitragen, die Reaktionszeit auf Sicherheitsvorfälle zu verkürzen und die Auswirkungen von Angriffen zu minimieren. **
-
Wie können Unternehmen effektivere Intrusion Detection Systeme implementieren, um sich vor Cyberangriffen zu schützen?
Unternehmen können effektivere Intrusion Detection Systeme implementieren, indem sie regelmäßig Updates und Patches installieren, um Schwachstellen zu beheben. Außerdem sollten sie Mitarbeiter regelmäßig schulen, um Phishing-Angriffe zu erkennen und zu vermeiden. Zudem ist es wichtig, eine umfassende Überwachung des Netzwerkverkehrs durchzuführen, um verdächtige Aktivitäten frühzeitig zu erkennen. **
Ähnliche Suchbegriffe für Intrusion Detection
-
WatchGuard Intrusion Prevention Service 1-yr for M470 (WGM47131)Produktbeschreibung: WatchGuard Intrusion Prevention Service - Abonnement-Lizenz (1 Jahr) - 1 Gerät, Produkttyp: Abonnement-Lizenz - 1 Jahr, Kategorie: Online- & Appliance-basierte Services - Eindringlingserkennung, Anzahl Lizenzen: 1 Gerät, Service und Support: Aktualisierung der Angriffssignaturen1181,79 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wengel, Torsten: BilanzanalyseBilanzanalyse , ¿¿Bilanzanalyse kompakt dargestellt Mit diesem Lehr- und Übungsbuch erarbeiten Sie sich selbständig die Techniken und Methoden der Bilanzanalyse. Anhand zahlreicher Kontrollfragen und Übungsaufgaben mit Lösungen vertiefen Sie Ihr Wissen, trainieren die praktische Anwendung und kontrollieren Ihren Lernfortschritt. Den Schwerpunkt des Buches bilden die finanz- und erfolgswirtschaftlichen Kennzahlen zur Analyse von Jahresabschlüssen. Beim Einzeljahresabschluss auf Grundlage des HGB geht es dabei vorrangig um "Klassiker" wie z. B. Rentabilität, operative und außerordentliche Ergebnisse, Eigenkapitalquoten, Verschuldungsgrade und Cashflows. Beim Thema kapitalmarktorientierte Konzernjahresabschlüsse lernen Sie international gebräuchliche Ansätze wie Pro-Forma-Kennzahlen (EBIT, EBITDA), Cashflow Return on Investment (CFRoI), Return on Capital Employed (RoCe) und Economic Value Added (EVA) kennen. Ausführlich erläutert werden zudem die Erkenntnismöglichkeiten, welche die Kapitalflussrechnung und Segmentberichterstattung bieten. Inhaltsverzeichnis: ¿1. Teil: Allgemeine Grundlagen, Methoden, Instrumente und Techniken der Analyse von Jahresabschlüssen 2. Teil: Traditionelle Kennzahlenanalyse des Einzeljahresabschlusses 3. Teil: Kapitalmarktorientierte Analyse von Konzernjahresabschlüssen 4. Teil: Statistische Verfahren zur Früherkennung von Insolvenzen: Die Diskriminanzanalyse Anhang: Übungen und Kontrollfragen, Lösungen zu den Übungen und Kontrollfragen, Kennziffern , Bremsbeläge > Bremsen & Bremsenteile , Auflage: 15., überarbeitete Auflage. Online-Version und Online-Training inklusive., Erscheinungsjahr: 20230719, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Titel der Reihe: NWB Studium Betriebswirtschaftslehre##, Autoren: Wengel, Torsten, Edition: NED, Auflage: 23015, Auflage/Ausgabe: 15., überarbeitete Auflage. Online-Version und Online-Training inklusive, Seitenzahl/Blattzahl: 253, Keyword: eLearning; Bilanzen; Online-Training; Lernprogramm; Lehrbuch; Bilanzierung; Jahresabschlussanalyse; Kennzahlenanalyse; Rechnungswesen; BWL-Studium; BWL; Studium; Einzelabschluss; Konzernabschluss, Fachschema: Analyse / Bilanzanalyse~Bilanzanalyse~Finanzierung~Makroökonomie~Ökonomik / Makroökonomik~Rechnungslegung~Rechnungswesen~Wirtschaftsprüfung - Wirtschaftsprüfer, Fachkategorie: Finanzberichterstattung, Rechnungslegung, externes Rechnungswesen~Rechnungswesen: Lehrbücher, Handbücher~Unternehmensfinanzierung~Betriebswirtschaft und Management: Lehrbücher, Handbücher, Region: Deutschland, Bildungszweck: For undergraduate education and equivalents~Lehrbuch, Skript~Für die Hochschule, Warengruppe: HC/Betriebswirtschaft, Fachkategorie: Buchführung, Rechnungswesen, Controlling, Thema: Verstehen, Text Sprache: ger, Seitenanzahl: XIX, Seitenanzahl: 234, Sender’s product category: BUNDLE, Verlag: NWB Verlag, Verlag: NWB Verlag, Verlag: NWB Verlag, Blätteranzahl: 253 Blätter, Länge: 235, Breite: 170, Höhe: 14, Gewicht: 442, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Beinhaltet: B0000066076001 V14550-978-3-482-632- B0000066076002 V14550-978-3-482-632-2, Vorgänger: 2680485, Vorgänger EAN: 9783482632440 9783482632433 9783482632426 9783482632419 9783482719004, Alternatives Format EAN: 9783482691751 9783482786624, eBook EAN: 9783482691751, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0120, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,39,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können Unternehmen effektivere Intrusion Detection-Systeme implementieren, um sich vor Cyberangriffen zu schützen?
Unternehmen können effektivere Intrusion Detection-Systeme implementieren, indem sie regelmäßig ihre Systeme auf Schwachstellen überprüfen, Sicherheitsrichtlinien implementieren und Mitarbeiter regelmäßig schulen. Zudem sollten sie auf aktuelle Bedrohungen und Angriffsmethoden auf dem Laufenden bleiben, um ihre Systeme entsprechend zu schützen. Die Nutzung von fortschrittlichen Technologien wie künstlicher Intelligenz und maschinellem Lernen kann ebenfalls helfen, Angriffe frühzeitig zu erkennen und abzuwehren. **
-
Was sind die wichtigsten Funktionen und Einsatzmöglichkeiten eines Intrusion Detection Systems in der IT-Sicherheit?
Ein Intrusion Detection System überwacht das Netzwerk auf verdächtige Aktivitäten und Angriffe, um Sicherheitsverletzungen frühzeitig zu erkennen. Es kann sowohl intern als auch extern eingesetzt werden, um Angriffe auf das Netzwerk zu identifizieren und zu blockieren. Durch die kontinuierliche Überwachung und Analyse von Netzwerkdaten trägt ein Intrusion Detection System dazu bei, die IT-Sicherheit zu verbessern und potenzielle Sicherheitslücken zu schließen. **
-
Wie können Unternehmen effektiv Intrusion Detection-Systeme implementieren, um sich vor potenziellen Cyberangriffen zu schützen?
Unternehmen sollten zunächst ihre Netzwerke und Systeme gründlich analysieren, um potenzielle Schwachstellen zu identifizieren. Anschließend sollten sie geeignete Intrusion Detection-Systeme auswählen und implementieren, um verdächtige Aktivitäten frühzeitig zu erkennen. Regelmäßige Updates und Schulungen der Mitarbeiter sind ebenfalls entscheidend, um die Effektivität der Systeme zu gewährleisten. **
-
Wie ist die Funktionsweise eines Intrusion Detection Systems und welche Vorteile bietet es in Bezug auf die Sicherheit von Netzwerken? Was sind die besten Methoden zur Implementierung und Konfiguration eines Intrusion Detection Systems in einem Unternehmensnetzwerk?
Ein Intrusion Detection System überwacht den Datenverkehr im Netzwerk auf verdächtige Aktivitäten und Anomalien, um potenzielle Angriffe zu erkennen. Es kann sowohl auf Signaturen als auch auf Verhaltensanalysen basieren, um Bedrohungen zu identifizieren. Die Vorteile eines Intrusion Detection Systems sind die frühzeitige Erkennung von Angriffen, die Verbesserung der Netzwerksicherheit und die schnelle Reaktion auf Sicherheitsvorfälle. Die besten Methoden zur Implementierung und Konfiguration eines Intrusion Detection Systems in einem Unternehmensnetzwerk umfassen die Auswahl des richtigen Systems für die spezifischen Anforderungen des Unternehmens, die regelmäßige Aktualisierung von Signaturen und **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.